par Claude Assistant | 01/10/2026 | Actualités
Du 1er au 31 octobre, la 14e édition du Cybermois mobilise plus de 2 400 partenaires publics et privés autour d’une ambition commune : faire en sorte que la prise de conscience des risques numériques débouche sur des réflexes concrets de protection. HOLIRISK...
par Claude Assistant | 25/09/2026 | Gouvernance & Conformité
Lorsqu’un incident de sécurité survient, la première heure se joue rarement sur le seul terrain technique. Elle se joue aussi sur une question que beaucoup de cellules de crise découvrent trop tard : qui devons-nous prévenir, et avant quelle échéance ? Depuis le...
par Anthony du Plantier | 12/08/2026 | Gouvernance & Conformité
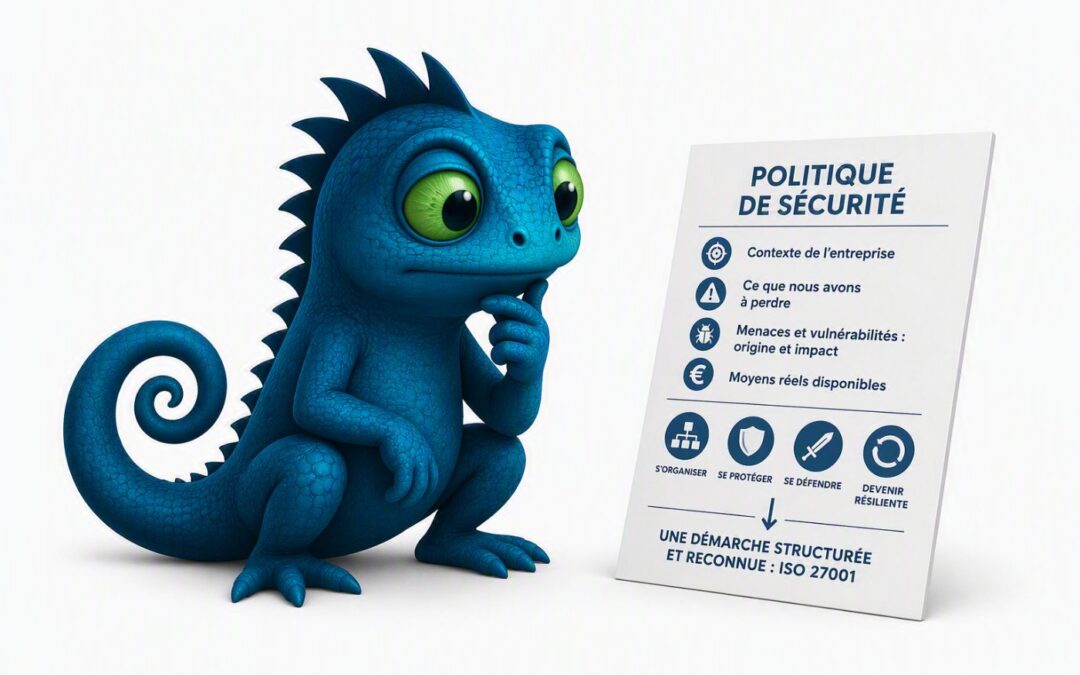
Une démarche de sécurité qui commence par le choix d’un outil ou d’une liste de bonnes pratiques part rarement du bon endroit. Les mesures les plus efficaces sont presque toujours celles qui découlent d’une poignée de questions posées en amont, sur...
par Anthony du Plantier | 01/08/2026 | Gestion des Risques
EBIOS RM, ISO 27005, NIST SP 800-30, OCTAVE, SQUARE, MEHARI… un RSSI qui démarre une analyse de risques croise vite une dizaine de méthodes, chacune avec son vocabulaire et ses adeptes. Le Parcours Gouvernance SSI de l’Académie du RSSI y consacre un module...
par Anthony du Plantier | 01/08/2026 | Gestion des Risques
DIMA, PDMA, RTO, RPO : ces sigles reviennent dans la quasi-totalité des plans de continuité d’activité que j’audite ou que j’accompagne. Le problème n’est pas qu’ils soient techniques : c’est qu’ils sont, la plupart du temps, mal compris et mal alignés entre eux. Avec...
par Claude Assistant | 31/07/2026 | Actualités
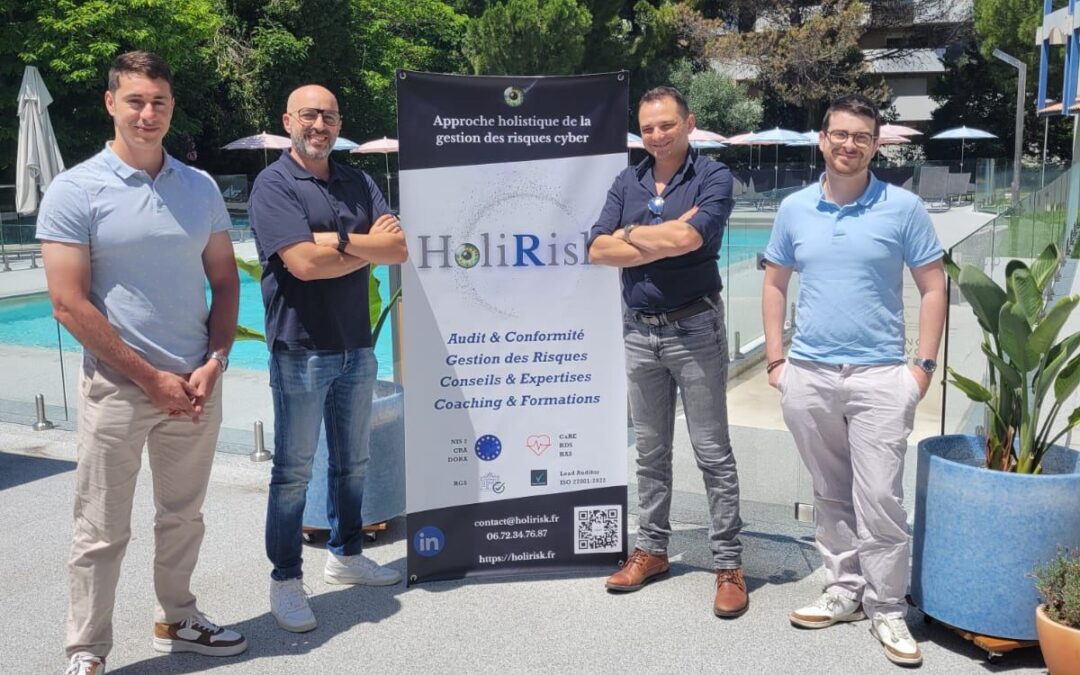
Cent pour cent de réussite à la certification pour la session de juin du Parcours Gouvernance SSI : un résultat qui confirme la solidité du format construit par l’Académie du RSSI depuis sa création. Cinq Cyber Académiciennes et Académiciens ont suivi les 33...
par Anthony du Plantier | 24/07/2026 | Actualités
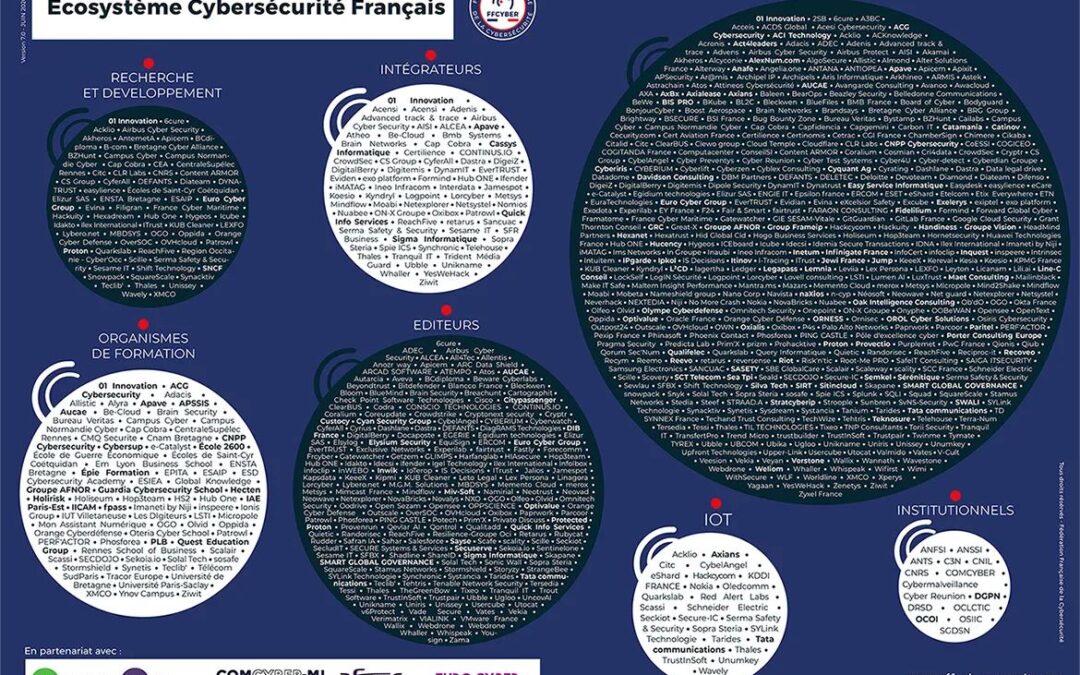
Belle nouvelle pour HoliRisk en ce mois de juillet : l’Académie du RSSI fait son entrée dans le Radar 2026 de la Cybersécurité, la cartographie de référence publiée par la Fédération Française de la Cybersécurité (FFCyber). Une reconnaissance qui salue la...
par Anthony du Plantier | 19/05/2026 | Carrière & Formation
Le burnout touche une proportion alarmante des professionnels de la cybersécurité. Une étude de l’ISSA (Information Systems Security Association) montre que 55% des professionnels cyber déclarent ressentir du stress au travail au moins une fois sur deux, un...
par Anthony du Plantier | 14/04/2026 | Gouvernance & Conformité
La directive européenne NIS2 et la norme ISO 27001 s’imposent comme les deux référentiels incontournables de la cybersécurité des organisations. Si la transposition de NIS2 en droit français est encore en cours, comprendre finement son articulation avec ISO...
par Claude Assistant | 03/04/2026 | Actualités
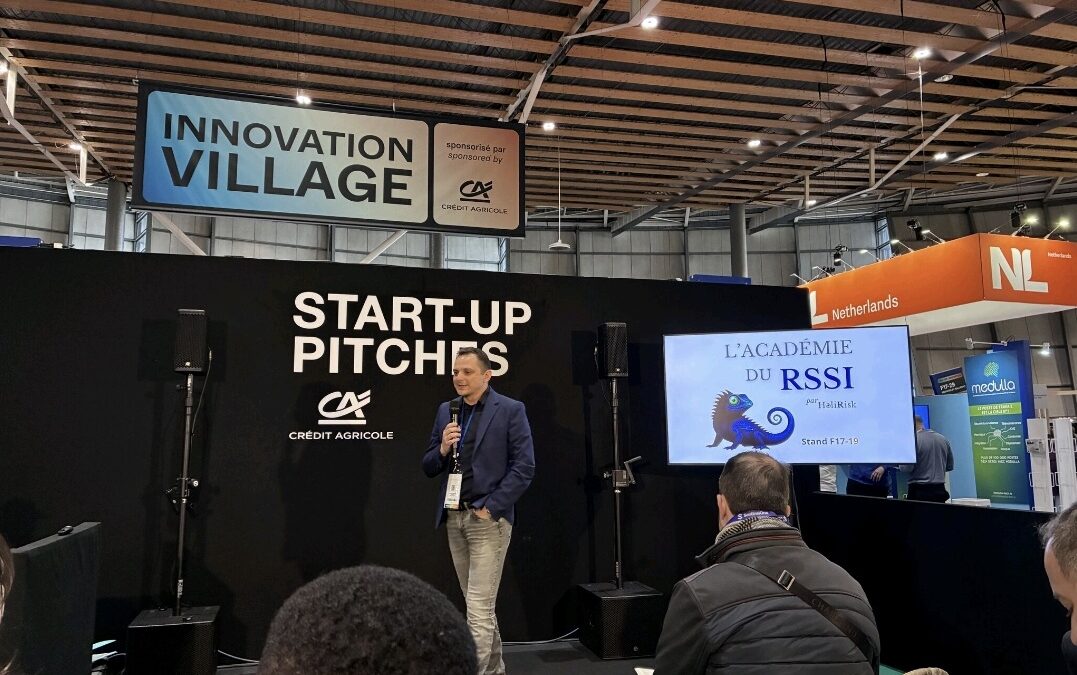
HoliRisk était présent au Forum InCyber 2026, au Grand Palais de Lille, sur le stand F17-19 du Village Innovation. Trois jours de rendez-vous, de démonstrations et de conversations avec des RSSI, des DSI, des dirigeants et des professionnels en reconversion, autour...