Lorsqu’un incident de sécurité survient, la première heure se joue rarement sur le seul terrain technique. Elle se joue aussi sur une question que beaucoup de cellules de crise découvrent trop tard : qui devons-nous prévenir, et avant quelle échéance ? Depuis le 11 septembre 2026, les fabricants de produits numériques ont une horloge de plus à surveiller, avec l’entrée en application des obligations de signalement du Cyber Resilience Act. Ce guide fait le point, texte par texte.
Informations à jour au 21 septembre 2026. Ce contenu a une vocation pédagogique et ne constitue pas un conseil juridique.
Un incident, plusieurs horloges
Les réglementations cyber s’additionnent. Un même événement, par exemple un rançongiciel chez un établissement de paiement accompagné d’une exfiltration de données clients, peut déclencher dans la même journée une notification DORA au superviseur, une notification de violation de données à la CNIL, une information des clients et un dépôt de plainte dont dépend l’indemnisation par l’assureur.
Chaque obligation repose sur trois paramètres qu’il faut maîtriser avant la crise :
- le fait générateur, c’est-à-dire la qualification qui déclenche l’obligation (violation de données personnelles, incident important, incident majeur, vulnérabilité activement exploitée) ;
- le point de départ du délai, qui varie selon les textes (prise de connaissance, classification de l’incident, notification précédente) ;
- le destinataire, qui n’est presque jamais le même d’un texte à l’autre.
Une organisation qui n’a pas instruit ces trois paramètres à froid les découvrira à chaud, au moment où ses équipes sont le moins disponibles pour lire des textes réglementaires.
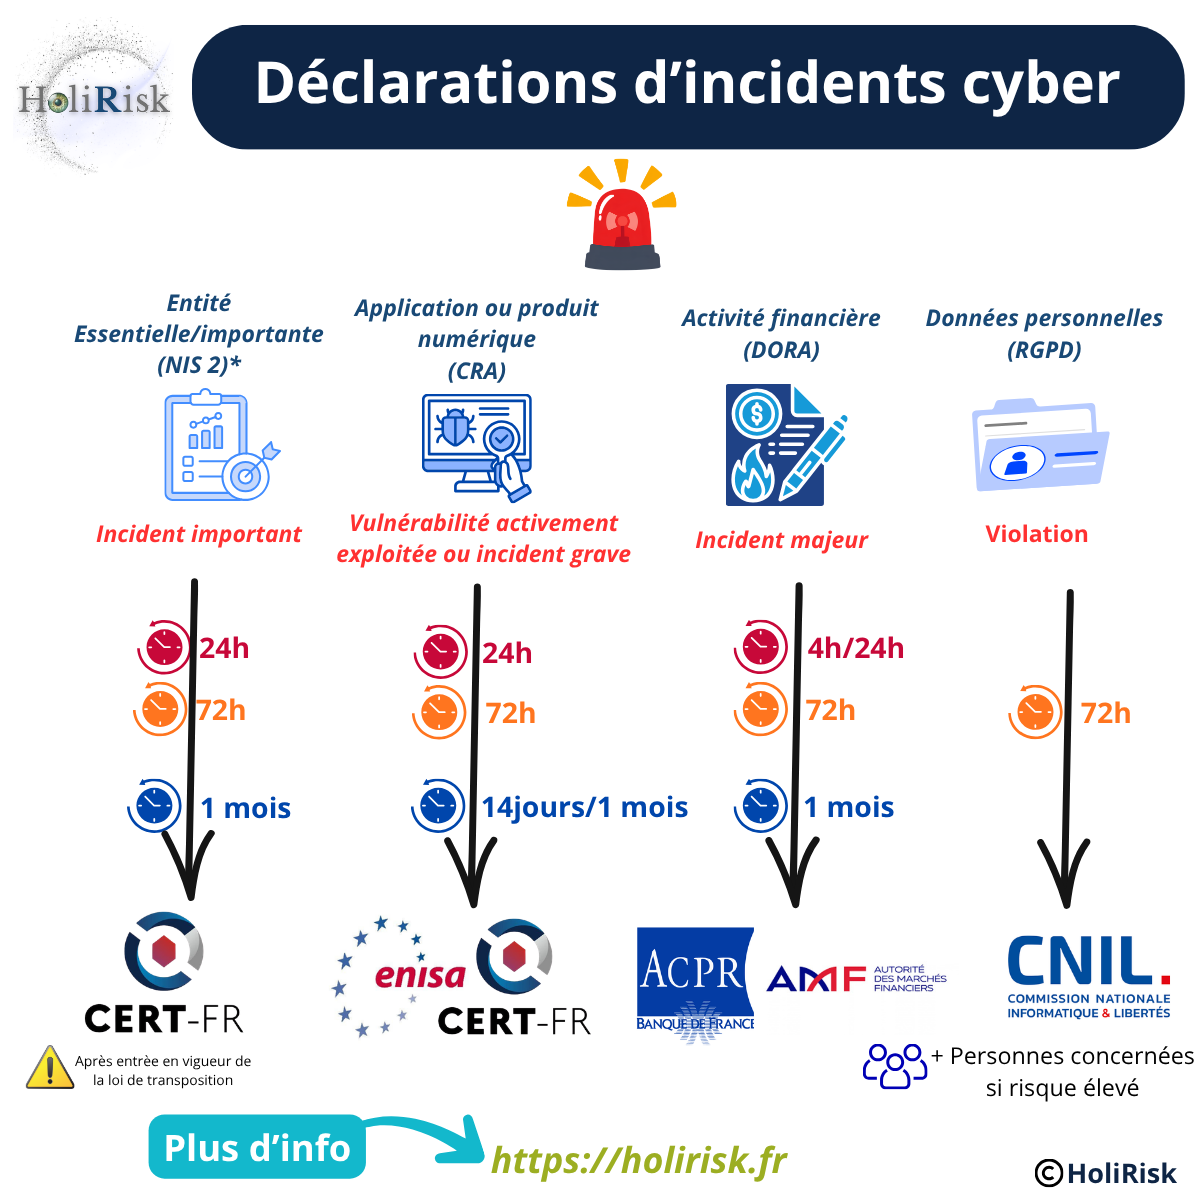
RGPD : la CNIL, sous 72 heures
Qui est concerné. Tout responsable de traitement, public ou privé, quelle que soit sa taille.
Fait générateur. Une violation de données à caractère personnel, c’est-à-dire une atteinte à leur confidentialité, à leur intégrité ou à leur disponibilité. Un chiffrement par rançongiciel constitue une violation de disponibilité, même en l’absence d’exfiltration démontrée.
Délai et destinataire. La notification à la CNIL intervient dans les meilleurs délais et, si possible, 72 heures au plus tard après la prise de connaissance de la violation (article 33 du RGPD). Elle n’est pas requise lorsque la violation n’est pas susceptible d’engendrer un risque pour les droits et libertés des personnes. Si toutes les informations ne sont pas disponibles, la notification peut être faite en plusieurs temps ; au-delà de 72 heures, le retard doit être justifié.
Information des personnes. Lorsque la violation est susceptible d’engendrer un risque élevé, les personnes concernées doivent être informées dans les meilleurs délais (article 34).
Trois points souvent négligés :
- toutes les violations, y compris celles qui ne sont pas notifiées, doivent être consignées dans un registre interne (article 33.5) ;
- le sous-traitant doit alerter le responsable de traitement dans les meilleurs délais (article 33.2) : sans délai contractuel précis, les 72 heures du responsable de traitement peuvent être consommées avant même qu’il soit informé ;
- les opérateurs de communications électroniques relèvent d’un régime spécifique plus court, avec une notification à la CNIL dans les 24 heures suivant la détection (règlement (UE) n° 611/2013).
NIS 2 : l’ANSSI, en trois temps
Où en est la France. La directive (UE) 2022/2555 devait être transposée au plus tard le 17 octobre 2024. Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité a été adopté par le Sénat le 12 mars 2025, puis par la commission spéciale de l’Assemblée nationale le 10 septembre 2025. À la date de cet article, il n’a pas encore été examiné en séance publique, et les décrets d’application restent à publier. La France fait l’objet d’une procédure en manquement engagée par la Commission européenne.
En attendant, le régime NIS 1 s’applique. Les opérateurs de services essentiels (OSE) et les fournisseurs de service numérique (FSN) désignés au titre de la loi n° 2018-133 du 26 février 2018 doivent déclarer à l’ANSSI, sans délai après en avoir pris connaissance, les incidents ayant ou susceptibles d’avoir un impact significatif sur la continuité de leurs services.
Ce que prévoit NIS 2 (article 23 de la directive). Les entités essentielles et importantes devront notifier tout incident important selon un calendrier en trois temps :
| Étape | Délai | Contenu attendu |
|---|---|---|
| Alerte précoce | 24 heures après la prise de connaissance | Suspicion d’acte illicite ou malveillant, effet transfrontière possible |
| Notification d’incident | 72 heures après la prise de connaissance | Évaluation initiale de la gravité et de l’impact, indicateurs de compromission disponibles |
| Rapport final | 1 mois après la notification d’incident | Description détaillée, cause probable, mesures d’atténuation, impact transfrontière |
À la demande de l’autorité, un rapport intermédiaire peut s’intercaler entre la notification et le rapport final. Le destinataire sera le CSIRT ou l’autorité compétente désignée, en France l’ANSSI. Les entités devront également informer, sans retard injustifié, les destinataires de leurs services lorsque l’incident est susceptible de nuire à la fourniture de ces services.
Notre lecture. Le calendrier de la directive ne devrait pas évoluer lors de la transposition. Les organisations susceptibles d’entrer dans le périmètre ont tout intérêt à outiller dès maintenant le schéma 24 h / 72 h / 1 mois, sans attendre la publication des décrets. Pour mesurer l’articulation entre NIS 2 et votre système de management, voir notre article ISO 27001 & NIS2 : le duo incontournable pour votre conformité.
DORA : le superviseur financier, dès la classification
Qui est concerné. Les entités financières au sens du règlement (UE) 2022/2554 : établissements de crédit, entreprises d’assurance et de réassurance, entreprises d’investissement, établissements de paiement et de monnaie électronique, sociétés de gestion, prestataires de services sur crypto-actifs, entre autres. Le règlement est directement applicable depuis le 17 janvier 2025, sans transposition. Pour ces entités, DORA s’applique en priorité sur NIS 2 en matière de gestion et de notification des incidents.
Fait générateur. Un incident majeur lié aux technologies de l’information et de la communication (TIC), qualifié selon les critères du règlement délégué (UE) 2024/1772 : nombre de clients touchés, durée, étendue géographique, pertes de données, criticité des services affectés, impact économique.
Délais (règlement délégué (UE) 2025/301). La notification initiale obéit à une double borne :
| Horloge | Délai |
|---|---|
| Après classification de l’incident comme majeur | 4 heures |
| Après la prise de connaissance de l’incident | 24 heures au plus tard |
La première échéance atteinte s’impose. La notification initiale est ensuite complétée par un rapport intermédiaire, puis par un rapport final.
Destinataire. L’autorité compétente dont relève l’entité : l’ACPR pour la banque, l’assurance et les services de paiement, l’AMF pour les acteurs des marchés financiers placés sous sa supervision.
Information des clients. Lorsque l’incident a une incidence sur leurs intérêts financiers, les clients doivent être informés sans retard injustifié, avec les mesures prises pour en atténuer les effets.
Menaces cyber importantes. Leur notification est possible sur une base volontaire (article 19.2).
Le point critique. Le délai de 4 heures court à partir de la classification comme incident majeur. Une procédure de classification lente ou mal outillée ne repousse pas l’échéance : la borne des 24 heures après la prise de connaissance s’applique dans tous les cas. Concrètement, une entité qui détecte un incident à 8 h doit l’avoir notifié au plus tard le lendemain à 8 h ; si elle le classe comme majeur à 10 h, sa notification est due à 14 h.
CRA : CERT-FR et ENISA, depuis le 11 septembre 2026
Qui est concerné. Les fabricants de produits comportant des éléments numériques mis à disposition sur le marché de l’Union, matériels comme logiciels (règlement (UE) 2024/2847). Les obligations de signalement de l’article 14 s’appliquent depuis le 11 septembre 2026, soit plus d’un an avant les autres exigences du règlement, applicables au 11 décembre 2027. Elles couvrent également les produits mis sur le marché avant cette date.
Faits générateurs. Deux situations distinctes :
- une vulnérabilité activement exploitée contenue dans le produit ;
- un incident grave ayant un impact sur la sécurité du produit.
Délais.
| Étape | Vulnérabilité activement exploitée | Incident grave |
|---|---|---|
| Alerte précoce | 24 heures après la prise de connaissance | 24 heures après la prise de connaissance |
| Notification | 72 heures après la prise de connaissance | 72 heures après la prise de connaissance |
| Rapport final | 14 jours après la mise à disposition d’une mesure corrective ou d’atténuation | 1 mois après la notification |
Destinataires. Les notifications sont adressées simultanément au CSIRT désigné comme coordinateur de l’État membre de l’établissement principal du fabricant, le CERT-FR de l’ANSSI pour un fabricant établi en France, et à l’ENISA. Elles transitent par la plateforme unique de signalement (Single Reporting Platform) ouverte par l’ENISA.
Information des utilisateurs. Le fabricant informe les utilisateurs touchés, et le cas échéant l’ensemble des utilisateurs, de la vulnérabilité ou de l’incident et des mesures correctives disponibles.
Notre lecture. Pour un éditeur de logiciels ou un fabricant d’objets connectés, cette obligation suppose un processus de gestion des vulnérabilités capable de détecter et de qualifier une exploitation active en quelques heures, veille comprise. Un éditeur sans équipe de réponse produit (PSIRT) structurée doit considérer ce chantier comme prioritaire.
LPM : les OIV, sans délai
Qui est concerné. Les opérateurs d’importance vitale (OIV), pour leurs systèmes d’information d’importance vitale (SIIV).
Obligation. L’article L. 1332-6-2 du code de la défense, issu de la loi de programmation militaire du 18 décembre 2013, impose aux OIV d’informer sans délai le Premier ministre, en pratique l’ANSSI, des incidents affectant le fonctionnement ou la sécurité de leurs SIIV. Les modalités sont précisées par des arrêtés sectoriels.
Point d’attention. « Sans délai » ne fixe aucun nombre d’heures, et c’est précisément ce qui le rend exigeant : la déclaration est attendue dès la détection, sans attendre la fin de l’analyse. Les OIV doivent en outre articuler cette obligation avec les autres régimes applicables, NIS 1 aujourd’hui, NIS 2 demain, et le RGPD pour les données personnelles.
Tableau de synthèse
| Texte | Qui | Fait générateur | Destinataire | Délais | Information des tiers |
|---|---|---|---|---|---|
| RGPD | Tout responsable de traitement | Violation de données personnelles présentant un risque | CNIL | 72 h après prise de connaissance | Personnes concernées si risque élevé, dans les meilleurs délais |
| NIS 1 (en vigueur) | OSE, FSN | Incident à impact significatif | ANSSI | Sans délai | Selon le cas |
| NIS 2 (transposition en cours) | Entités essentielles et importantes | Incident important | ANSSI | 24 h, 72 h, 1 mois | Destinataires des services, sans retard injustifié |
| DORA | Entités financières | Incident majeur lié aux TIC | ACPR ou AMF | 4 h après classification comme majeur, 24 h au plus tard après prise de connaissance | Clients, si intérêts financiers affectés |
| CRA | Fabricants de produits numériques | Vulnérabilité activement exploitée ou incident grave | CERT-FR et ENISA (plateforme unique) | 24 h, 72 h, puis 14 jours ou 1 mois | Utilisateurs touchés |
| LPM | OIV | Incident affectant un SIIV | ANSSI | Sans délai | Non prévu |
Cinq angles morts observés en gestion de crise
1. La plainte conditionne l’assurance. Depuis la loi d’orientation et de programmation du ministère de l’Intérieur (LOPMI) de janvier 2023, l’indemnisation des pertes liées à une atteinte à un système d’information est subordonnée au dépôt d’une plainte dans les 72 heures suivant la connaissance de l’atteinte (article L. 12-10-1 du code des assurances). Cette échéance est absente de la plupart des procédures de gestion d’incident.
2. L’horloge des sous-traitants. Vos délais commencent souvent chez un prestataire : hébergeur, infogéreur, éditeur SaaS. Sans clause fixant un délai d’alerte précis, 24 heures par exemple, vos propres échéances sont hors de votre contrôle.
3. Le point de départ se prouve. Les délais courent à compter de la prise de connaissance, que l’autorité appréciera a posteriori. Un journal de crise horodaté, tenu dès la première alerte, est votre meilleure pièce justificative.
4. La cohérence entre notifications. CNIL, ANSSI, superviseur, assureur, clients : les mêmes faits sont décrits à des interlocuteurs différents, à des moments différents. Des versions divergentes fragilisent la position de l’organisation. Un rédacteur unique, ou au minimum une trame de faits partagée, limite ce risque.
5. Les nuits et les week-ends. Les délais courent en continu. Qui qualifie l’incident un samedi soir ? Qui a les accès aux plateformes de notification ? Qui valide l’envoi ? Si la réponse n’est pas écrite, elle n’existe pas.
Plan d’action : se préparer avant l’incident
- Cartographier les régimes applicables à votre organisation dans une matrice de notification unique : texte, fait générateur, destinataire, délai, responsable, suppléant.
- Définir des critères de qualification opérationnels pour chaque régime, compréhensibles par l’équipe d’astreinte.
- Préparer les accès et les modèles : comptes sur les plateformes de notification (téléservice CNIL, portail du superviseur, plateforme unique de l’ENISA), trames pré-remplies, coordonnées à jour.
- Revoir les contrats avec les sous-traitants et prestataires critiques pour y intégrer des délais d’alerte compatibles avec vos propres échéances.
- Intégrer la notification au plan de gestion de crise et la tester lors d’exercices, avec un chronométrage réel des étapes de qualification et de rédaction.
- Aligner le dispositif sur votre système de management : les mesures ISO/IEC 27001:2022 relatives aux contacts avec les autorités (5.5), à la préparation et à la réponse aux incidents (5.24 et 5.26) et aux exigences légales (5.31) offrent le cadre naturel pour documenter et auditer cette organisation.
En résumé
La principale difficulté des obligations de signalement tient à leur superposition. Les organisations qui s’en sortent bien lors d’une crise sont celles qui ont tranché à froid les questions de qualification, de responsabilité et de circuit de validation.
Vous souhaitez savoir quels textes s’appliquent à votre organisation ? Notre simulateur réglementaire vous donne une première orientation en quelques minutes. Pour construire votre matrice de notification ou éprouver votre dispositif lors d’un exercice de crise, échangez avec HOLIRISK. Et pour les RSSI qui veulent maîtriser ces sujets de gouvernance dans la durée, le Parcours Gouvernance SSI de l’Académie du RSSI les aborde en situation. Vous trouverez les coordonnées des principales autorités et organismes cités dans cet article sur notre page Liens utiles.