Du 1er au 31 octobre, la 14e édition du Cybermois mobilise plus de 2 400 partenaires publics et privés autour d’une ambition commune : faire en sorte que la prise de conscience des risques numériques débouche sur des réflexes concrets de protection. HOLIRISK s’associe à cette mobilisation et relaie, tout au long du mois, la campagne nationale portée par Cybermalveillance.gouv.fr.
Le Cybermois, rendez-vous annuel de la prévention
Déclinaison française du mois européen de la cybersécurité, le Cybermois est coordonné par Cybermalveillance.gouv.fr, le dispositif national d’assistance et de prévention en cybersécurité. Chaque année en octobre, collectivités, entreprises, associations et administrations multiplient les actions de sensibilisation, à destination du grand public comme de leurs propres équipes.
Nous accompagnons au quotidien des dirigeants, des RSSI et des organisations dans la gouvernance de leur cybersécurité. Rejoindre les #CyberEngagés s’inscrit naturellement dans cette mission : la sécurité d’une organisation repose aussi sur la vigilance de chacune des personnes qui la composent, au bureau comme à la maison.
Ce que révèle le baromètre 2026
À l’occasion du lancement de cette édition, Cybermalveillance.gouv.fr a publié son 3e baromètre sur la perception cyber des Français, réalisé avec Ipsos Digital. Les résultats confirment une accélération nette des violations de données personnelles.
| Indicateur | 2024 | 2025 | 2026 |
|---|---|---|---|
| Français informés d’une fuite de leurs données personnelles | 30 % | 45 % | |
| Français s’estimant suffisamment informés sur les risques | 63 % | 55 % | |
| Notoriété du piratage de compte | 72 % | 79 % | |
| Notoriété de l’arnaque au faux conseiller bancaire | 59 % | 72 % |
Source : étude Ipsos Digital pour Cybermalveillance.gouv.fr, réalisée du 13 au 18 mai 2026 auprès de 2 000 Français de 18 à 75 ans.
Le message ou SMS frauduleux reste la première malveillance rencontrée (53 % des répondants). Après l’annonce d’une fuite de leurs données, 59 % des personnes concernées déclarent être devenues plus vigilantes face aux messages et appels inconnus, 53 % ont changé leurs mots de passe et 44 % surveillent davantage leurs comptes bancaires.
Le constat le plus marquant tient à un paradoxe apparent : les Français connaissent de mieux en mieux les menaces, et se sentent pourtant moins bien armés pour y faire face. Jérôme Notin, directeur général de Cybermalveillance.gouv.fr, appelle à « passer d’une simple prise de conscience à une véritable culture de l’action ».
Notre lecture : la donnée personnelle, porte d’entrée vers l’organisation
Ces chiffres concernent les particuliers. Ils intéressent directement les entreprises.
Une adresse mail, un numéro de téléphone, un employeur ou une date de naissance qui circulent après une fuite suffisent à rendre crédible un message ciblé. Le collaborateur qui reçoit un SMS citant son nom et sa banque, ou un appel d’un prétendu technicien qui connaît son poste, est exposé à titre personnel. Il l’est aussi en tant que salarié, avec ses accès, sa messagerie professionnelle et parfois des habilitations sensibles. La frontière entre vie numérique privée et vie numérique professionnelle s’est largement effacée, et les attaquants l’ont bien compris.
Le recul du sentiment d’être bien informé (de 63 % à 55 % en deux ans) constitue un signal à prendre au sérieux pour les dirigeants. Une sensibilisation ponctuelle, faite une fois lors de l’arrivée dans l’entreprise, s’use vite face à des menaces qui se renouvellent en permanence. Elle gagne à être régulière, concrète et ancrée dans les situations que vivent réellement les équipes.
Enfin, chaque organisation détient elle aussi des données personnelles, celles de ses clients, de ses salariés, de ses partenaires. Si une fuite survient chez vous, des obligations de notification s’appliquent dans des délais courts. Nous les avons détaillées dans notre article Incident de cybersécurité : qui notifier, et dans quels délais ?.
La campagne 2026 : « Se cyber protéger, ce n’est pas si bête »
Pour toucher tous les publics, la campagne nationale de cette année mise sur l’humour et met en scène des animaux, chacun associé à une expression populaire et à un bon réflexe. Le pigeon rappelle de se méfier des offres trop belles pour être vraies, le loup des messages et appels suspects. Le ton est volontairement léger, pour faciliter les échanges en famille, entre générations et entre collègues.
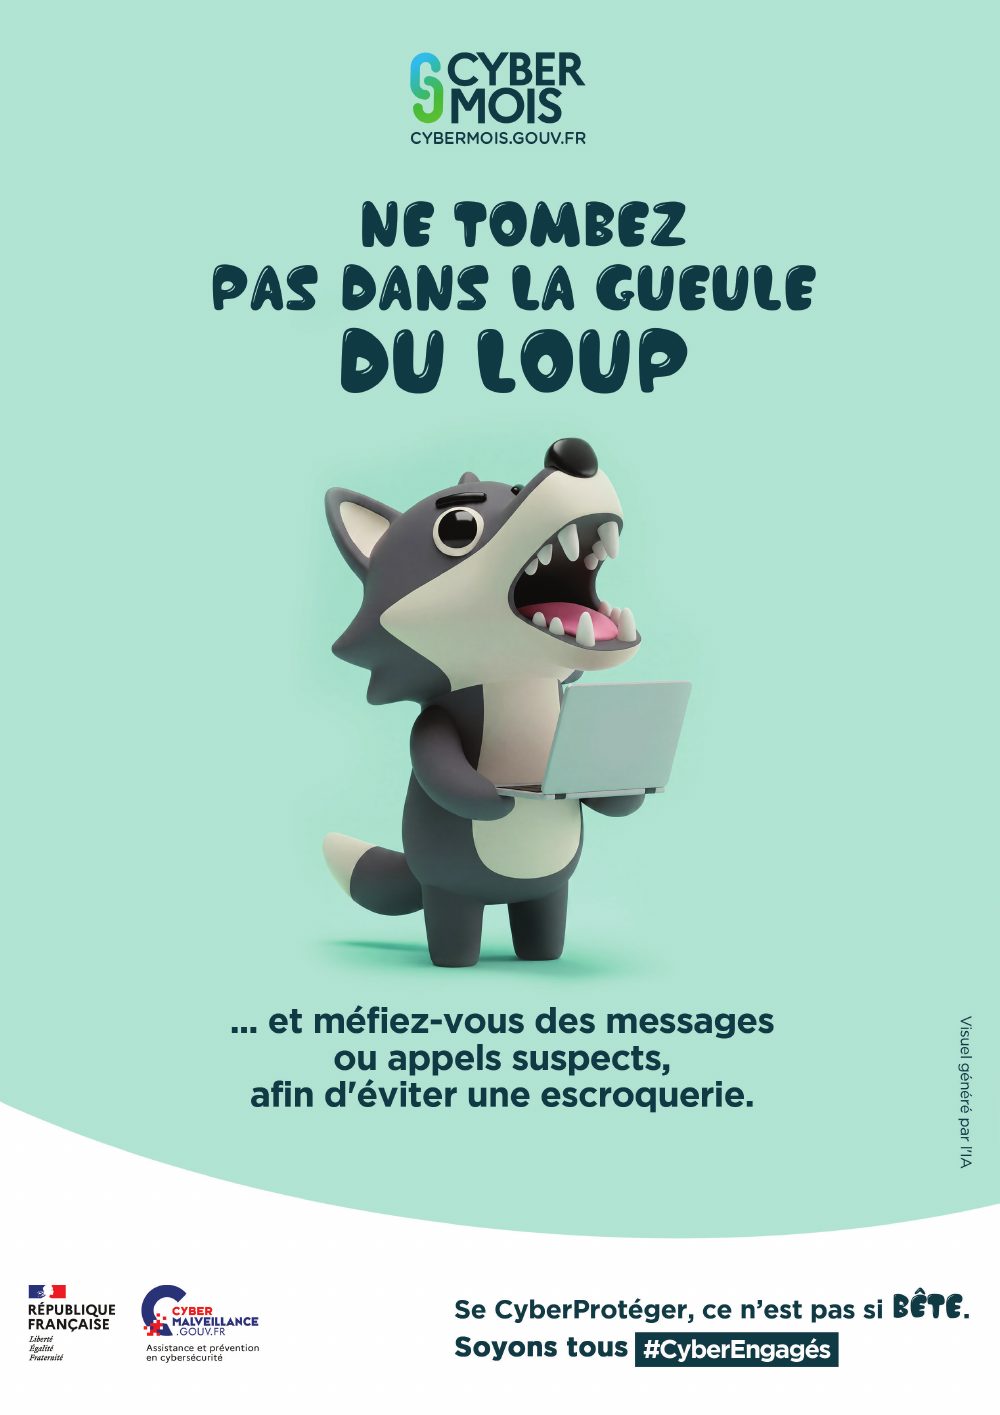
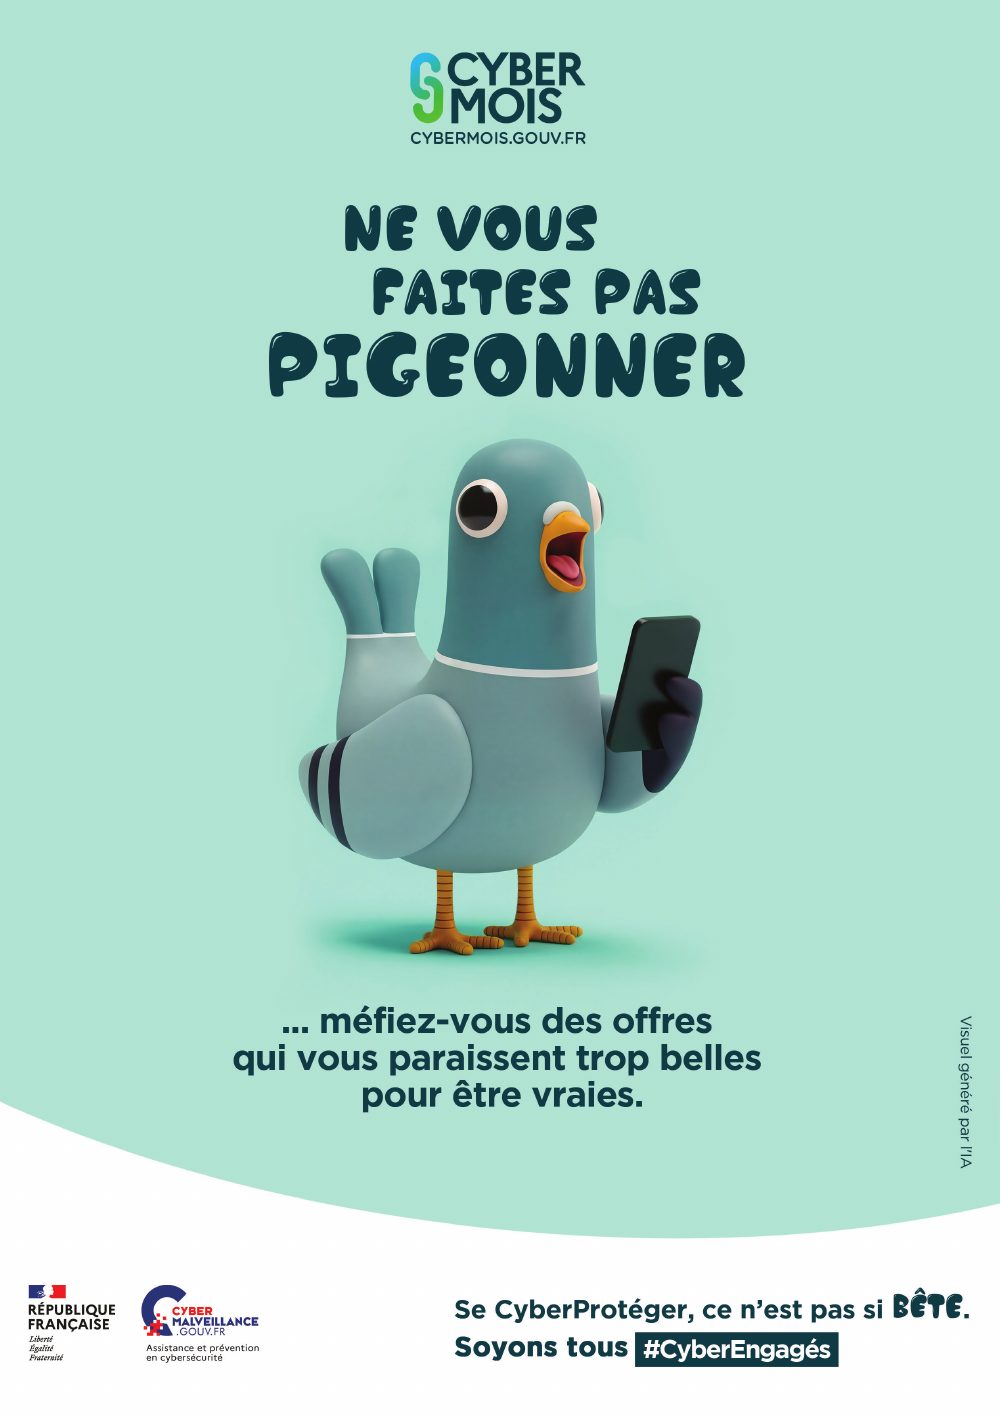
Les affiches seront diffusées dans 15 000 points de vente presse et 2 500 maisons France services. Autour d’elles, le programme national comprend notamment :
- un nouveau dépliant, conçu avec la CNIL : « Violation de données personnelles, que faire en 3 étapes clés ». Disponible depuis le 1er octobre, il guide les victimes pas à pas, du jour de la découverte de la fuite jusqu’à J+30 ;
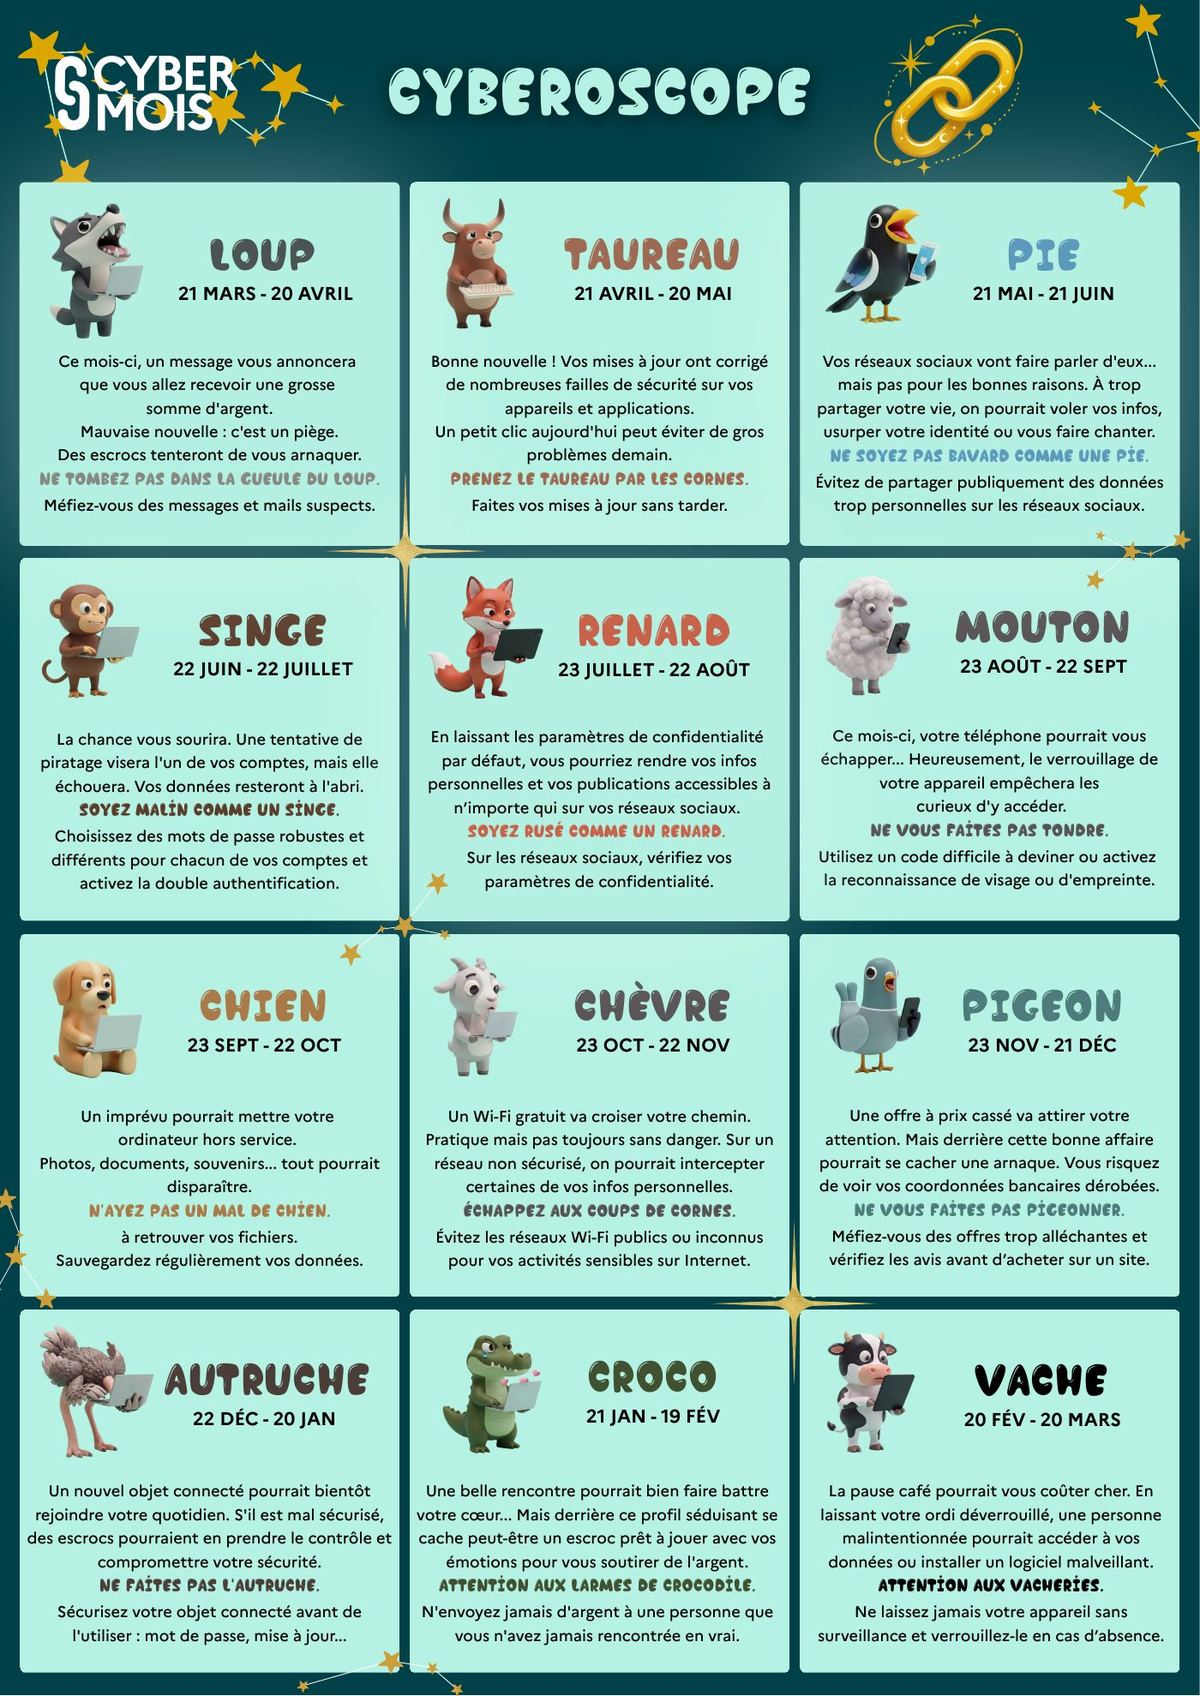
- le Cyberoscope, un horoscope cyber qui associe à chaque période de l’année un animal et un conseil pratique ;
- le CyberTour de France, qui valorise les initiatives locales en partenariat avec les Campus Cyber, et l’agenda du Cybermois, qui recense les actions de sensibilisation par date et par lieu ;
- une opération de sensibilisation en gare, « Le numérique, pas de panique ! », organisée avec l’Afnic à Paris Gare de Lyon et à Rennes.
Notre engagement pendant le mois d’octobre
Concrètement, HOLIRISK s’engage à relayer la campagne auprès de ses clients, de ses partenaires et de sa communauté :
- en diffusant sur ce blog et sur nos réseaux les supports officiels de la campagne et les conseils du Cyberoscope ;
- en partageant le dépliant consacré aux violations de données personnelles, particulièrement utile au regard des chiffres du baromètre ;
- en invitant les organisations que nous accompagnons à s’approprier ces supports pour animer leur propre sensibilisation interne.
Cet engagement prolonge une démarche de fond. Anthony du Plantier, directeur général d’HOLIRISK, est Aidant MonAideCyber, le dispositif de l’ANSSI qui permet aux petites structures de bénéficier d’un premier diagnostic de cybersécurité. Et l’Académie du RSSI forme les responsables de la sécurité à piloter leur programme dans la durée, sensibilisation comprise.
Le conseil du mois, signé Cyberoscope
Jusqu’au 22 octobre, c’est la période du Chien. Le Cyberoscope prévient : un imprévu pourrait mettre votre ordinateur hors service, et photos, documents et souvenirs pourraient disparaître avec lui. Pour ne pas avoir un mal de chien à retrouver vos fichiers, sauvegardez régulièrement vos données.
Le conseil vaut tout autant en entreprise, avec une exigence supplémentaire : une sauvegarde n’a de valeur que si sa restauration a été testée, et si au moins une copie est conservée hors ligne, à l’abri d’un rançongiciel.
À partir du 23 octobre, place à la Chèvre : évitez les réseaux Wi-Fi publics ou inconnus pour vos activités sensibles sur Internet.
Trois actions à lancer ce mois-ci dans votre organisation
- Afficher et diffuser les supports officiels auprès de vos équipes : affiches, Cyberoscope, dépliant. Accessibles et pédagogiques, ils sont pensés pour susciter la discussion.
- Rappeler la conduite à tenir après une fuite de données personnelles, y compris à titre privé : changer ses mots de passe, activer la double authentification, redoubler de vigilance face aux messages et appels inattendus.
- Vérifier votre propre capacité à réagir si la fuite venait de chez vous : qui qualifie l’incident, qui notifie la CNIL, qui informe les personnes concernées, et dans quels délais.
Rejoignez les #CyberEngagés
Le Cybermois montre chaque année qu’une culture de sécurité se construit collectivement, un réflexe après l’autre. Particuliers, entreprises, collectivités : chacun peut relayer la campagne et rejoindre le mouvement sur cybermois.gouv.fr. Les victimes de cybermalveillance trouveront assistance et conseils sur cybermalveillance.gouv.fr, et notre page Liens utiles rassemble les principaux organismes de référence.
Vous souhaitez profiter du Cybermois pour structurer la sensibilisation de vos équipes ou faire le point sur votre dispositif de gestion des incidents ? Échangez avec HOLIRISK.